Anthropic제품 블로그Product announcements
Chrome용 Claude, 정식 출시
Chrome용 Claude가 모든 유료 플랜에서 정식 제공됩니다. 매 단계마다 사용자 승인 없이도 브라우저 작업을 자동으로 처리하며, 모든 동작에는 안전 검사가 적용됩니다. 프롬프트 인젝션(prompt injection)에 대한 테스트 방식도 함께 공개했습니다.
Chrome용 Claude가 이제 모든 유료 Claude 플랜에서 정식 제공됩니다. 이제 Claude는 매 동작마다 사용자 승인을 받지 않고도 브라우저에서 자율적으로 작업을 수행할 수 있습니다. 안전 분류기(safety classifier)가 각 동작을 실행 전에 검증하여 안전 여부와 요청 내용과의 일치 여부를 확인합니다.
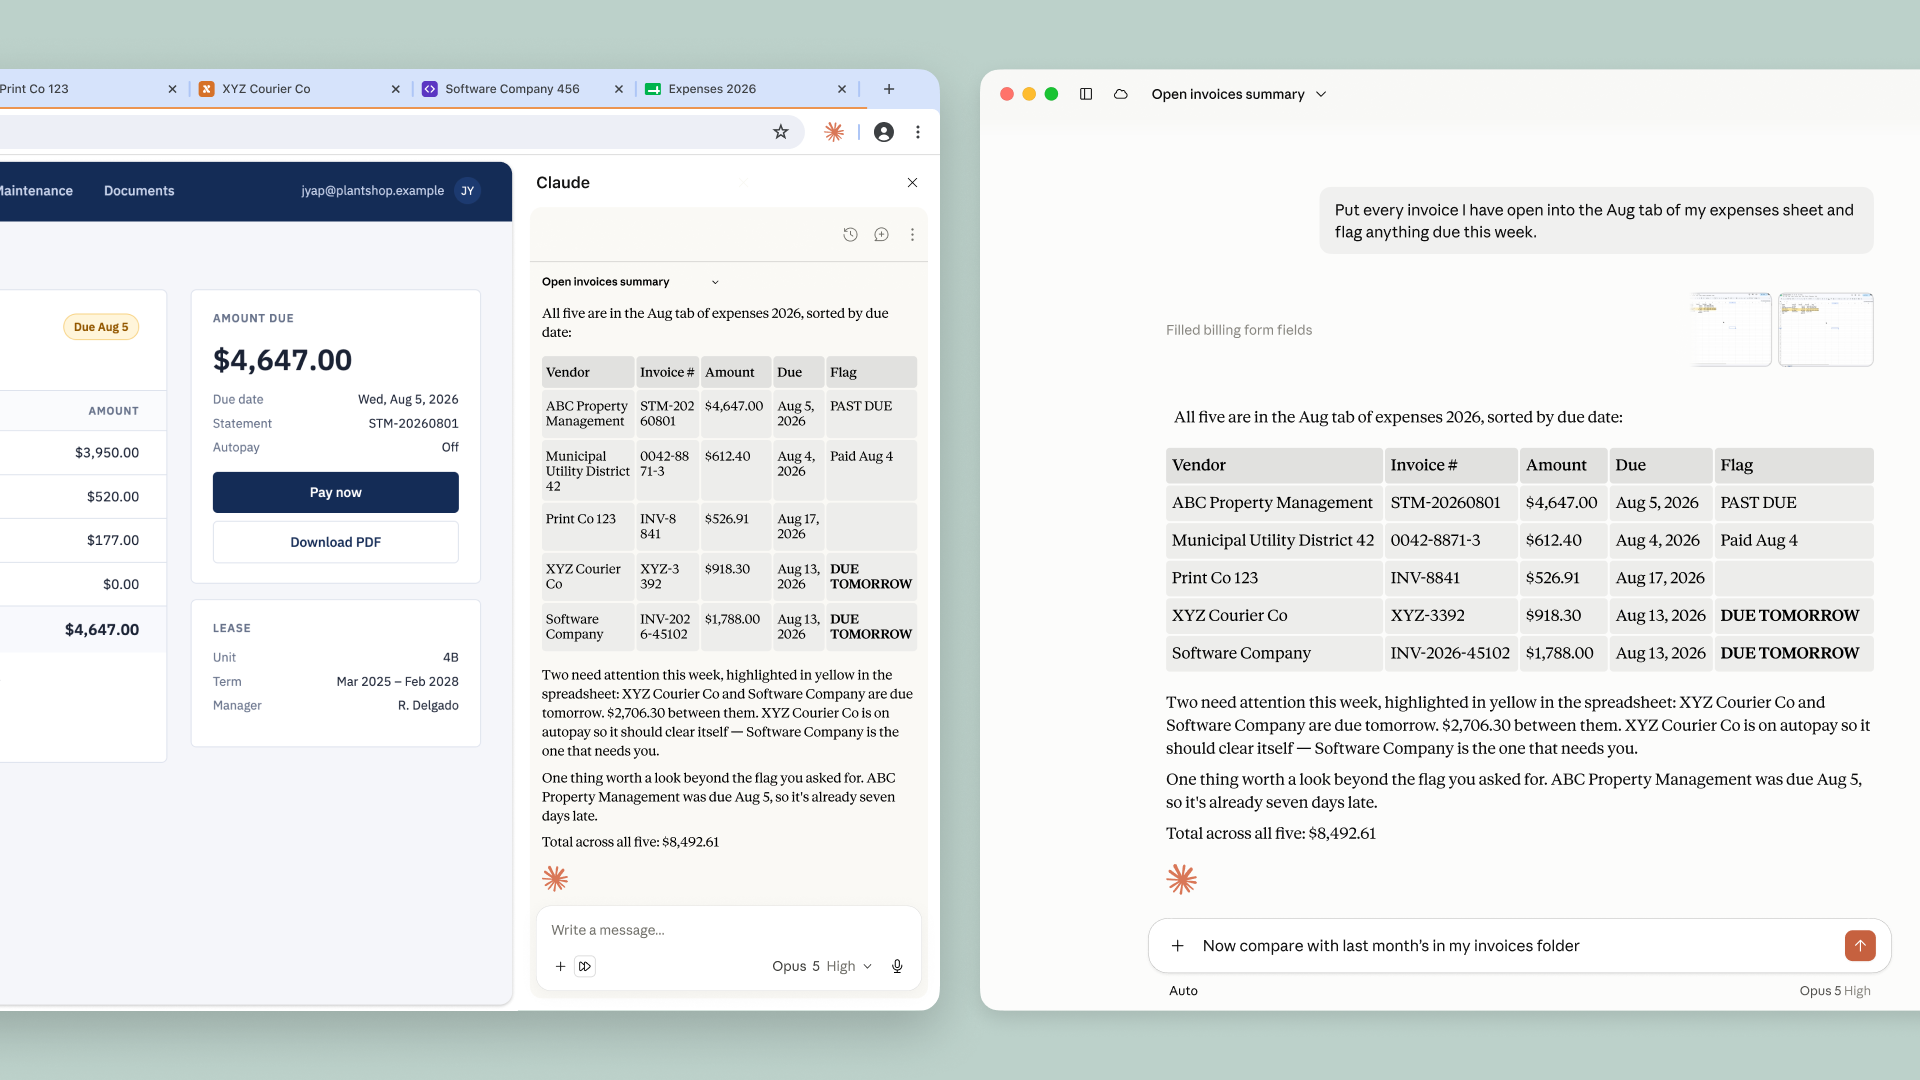
매일 사용하는 도구 중 상당수는 Claude와 연동됩니다. 하지만 내부 대시보드, 레거시 시스템, 협력업체 포털처럼 연동되지 않는 도구도 많습니다. Chrome용 Claude는 이런 도구에도 Claude가 접근할 수 있게 해줍니다. 현재 열려 있는 페이지를 보고, 기존 로그인 정보를 활용해 텍스트 읽기·입력, 링크 클릭, 페이지 이동, 양식 작성 등의 작업을 수행할 수 있습니다.
Chrome용 Claude는 지난해 파일럿으로 처음 발표되었습니다. 테스트를 진행하는 동시에 프롬프트 인젝션에 대한 방어 체계를 강화하기 위해서였습니다. 프롬프트 인젝션이란 웹사이트, 이메일, 문서에 악의적인 지시를 숨겨 AI 에이전트가 사용자의 의도에 반하는 행동을 하도록 유도하는 공격입니다. 아래에서 설명할 이 방어 체계가 갖춰졌기에 Chrome용 Claude를 정식 출시할 수 있게 되었습니다.
프롬프트 인젝션 방어
파일럿 발표 당시 설명한 것처럼, 브라우저에서 동작하는 AI 에이전트는 프롬프트 인젝션에 취약할 수 있습니다. 그래서 Chrome용 Claude를 더 넓은 범위로 배포하기 전에 안전장치를 개선하는 데 힘을 쏟았습니다.
프롬프트 인젝션 공격에서 악의적인 행위자는 웹 페이지, 이메일, 양식 필드 같은 웹 콘텐츠 안에 지시를 숨겨 놓습니다. 사용자 눈에는 보이지 않지만, 이 지시가 에이전트를 전혀 요청하지 않은 동작으로 유도할 수 있습니다. 예를 들어 Claude에게 이메일 답장 초안을 작성해 달라고 요청했을 때, 특정 메일 안에 숨겨진 지시가 다른 이메일을 공격자에게 전달하도록 Claude를 조종할 수도 있습니다.
출시 당시에는 이 공격에 대한 Claude의 방어 테스트 방법과 당시 적용된 안전장치를 소개했고, 이후 브라우저 사용 안전장치에 대한 더 자세한 내용도 공개했습니다. 그 이후로 모델과 프로브 훈련 방식을 개선하고, Claude가 Chrome에서 더 자율적으로 안전하게 동작할 수 있도록 분류기를 추가 적용했습니다. 다음 섹션에서는 이 안전장치의 효과를 보여주는 평가 결과를 살펴봅니다.
Claude의 공격 인식 능력이 향상되었습니다. 내부 자동화 공격 시스템, 외부 레드팀(red-team), 실제 모니터링에서 수집한 프롬프트 인젝션 공격 사례를 꾸준히 확충하며 Claude를 훈련시키고 있습니다. 현재 모델에 새로운 공격이 성공하면 해당 사례를 라이브러리에 추가하고, 이를 바탕으로 향후 모델과 배포된 안전장치가 해당 공격을 인식할 수 있도록 훈련에 반영합니다. 2025년 11월 브라우저 사용을 위한 프롬프트 인젝션 방어에 대해 처음 소개한 이후, Claude의 공격 저항력은 크게 향상되었습니다.
프로브가 Claude의 동작 전 웹 콘텐츠를 사전 검사합니다. 웹 콘텐츠는 도구 결과(tool result)를 통해 Claude에 전달됩니다. 페이지 읽기나 이메일 열기 같은 동작을 수행하려면 모델이 도구를 호출하고, 해당 결과를 통해 모델이 출력값(이 경우 페이지나 이메일의 내용)을 읽습니다. 프로브는 이 결과에서 잠재적인 프롬프트 인젝션을 검사하도록 훈련됩니다. 프로브가 공격 가능성을 감지하면 Claude는 해당 콘텐츠를 의심스럽게 처리하도록 경고를 받으며, 필요한 경우 동작 전에 사용자에게 확인을 요청합니다. 이 프로브는 Claude Opus 4.5에서 처음 도입되었으며, 이후 탐지할 수 있는 공격 유형을 지속적으로 확장하고 있습니다.
동작 실행 전 검증이 이루어집니다. Chrome용 Claude는 이제 Claude Code의 자동 모드와 동일한 방식으로, 안전하다고 판단되는 동작을 자동으로 승인합니다. (Claude의 동작을 계속 수동으로 승인하고 싶다면 설정에서 이 기능을 끌 수 있습니다.) 분류기는 새 웹사이트로 이동하거나 페이지에 텍스트를 입력하는 등 Claude가 수행하려는 동작을 검토하고, 처음 요청한 내용과 일치하는지 확인합니다. 요청 내용과 맞지 않으면 해당 동작은 차단됩니다.
프롬프트 인젝션 대응 견고성 측정
브라우저 작업에서 Chrome용 Claude를 안전하게 사용할 수 있도록 이 안전장치들을 테스트했습니다. 여기서는 가장 최근 평가의 결과를 공개합니다.
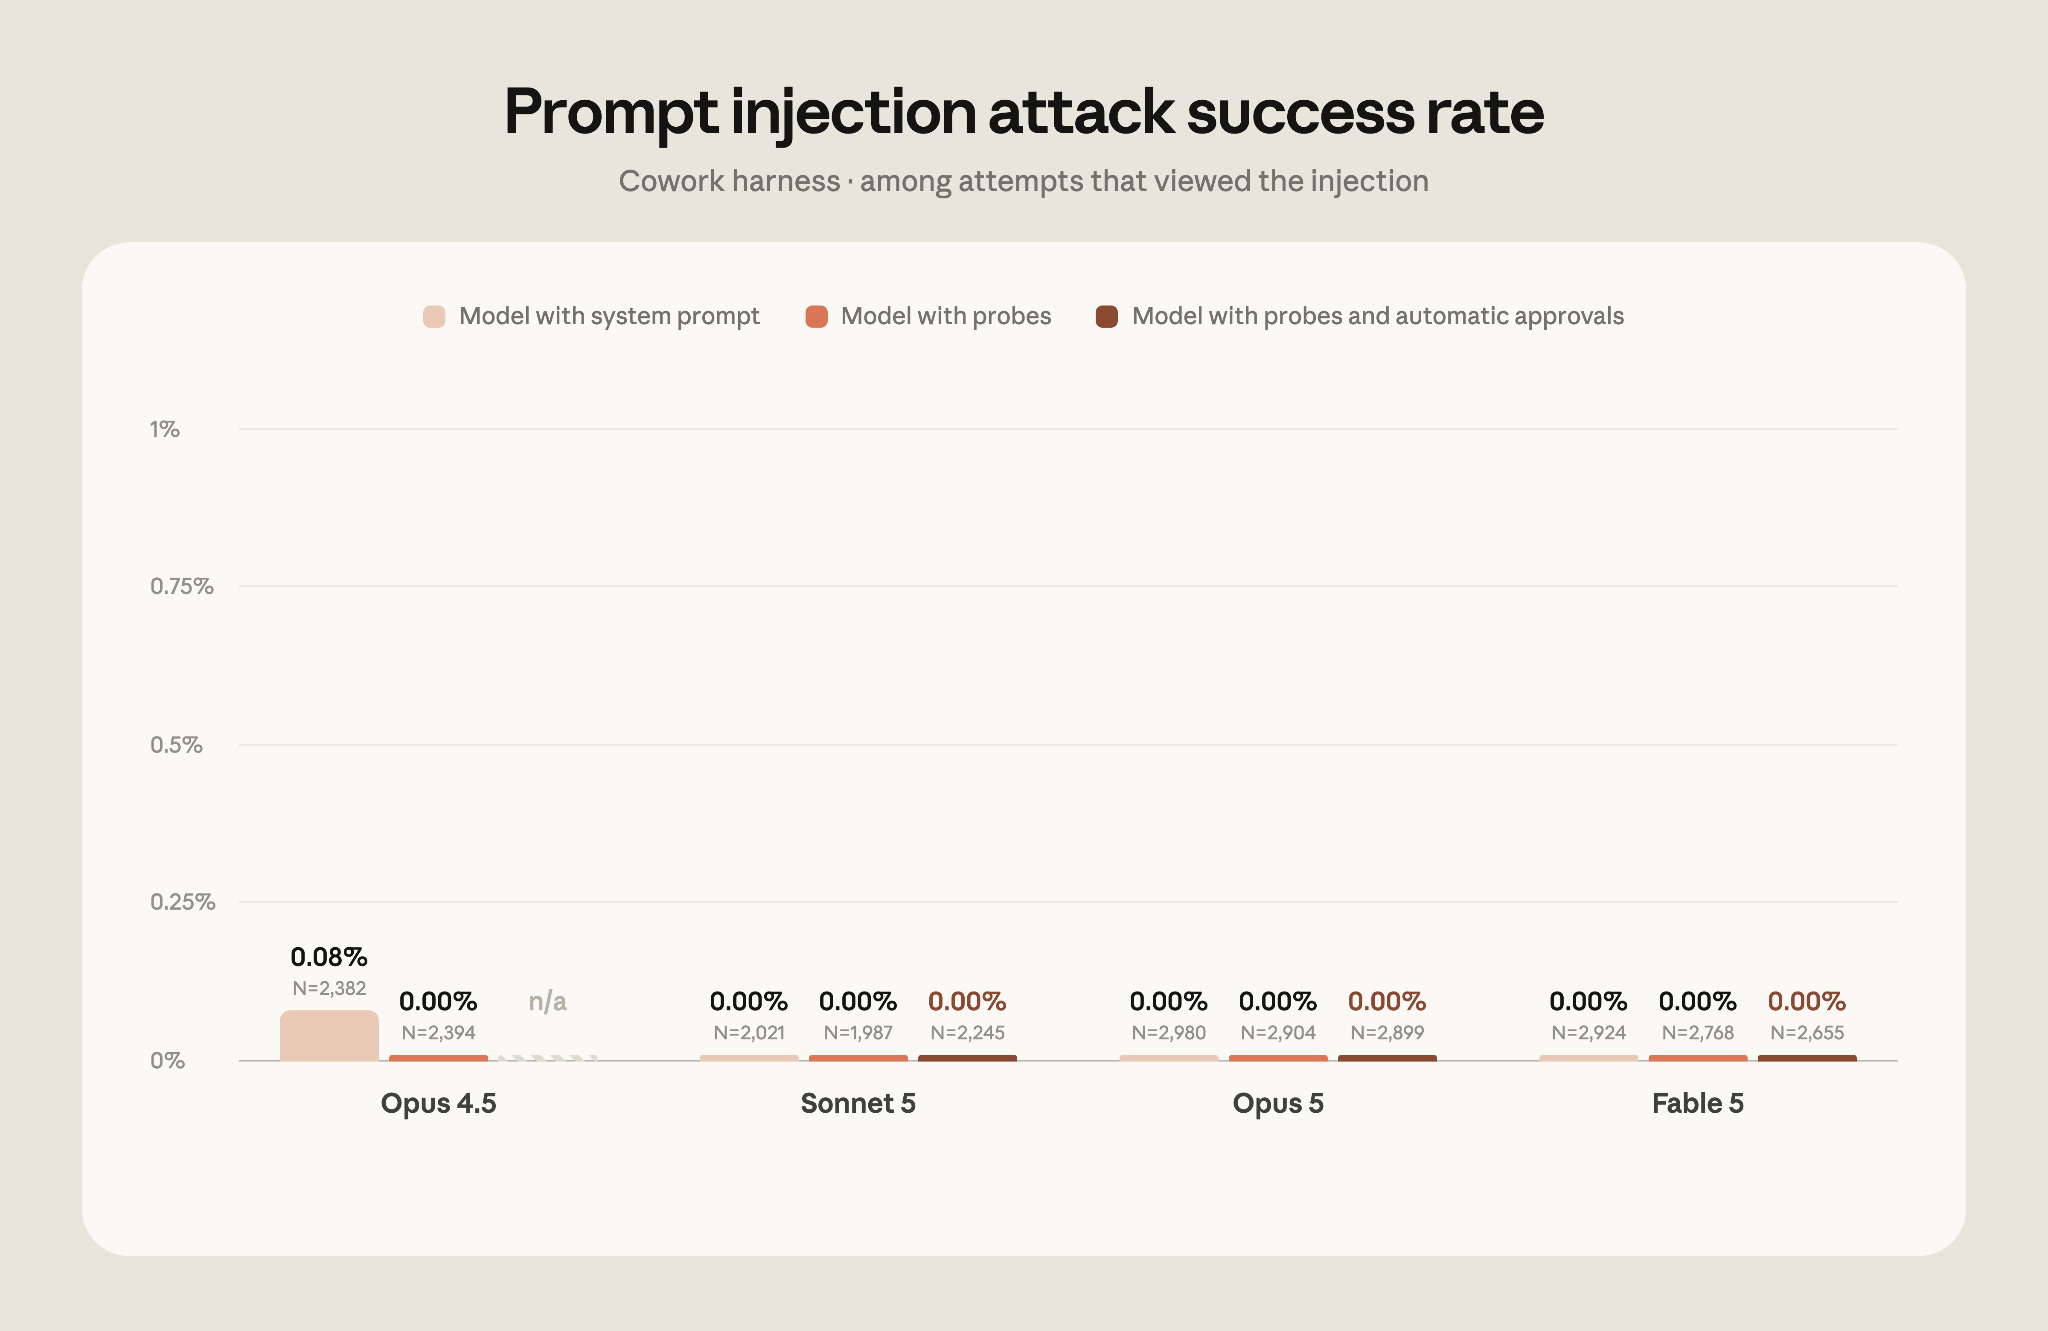
Claude Cowork의 프롬프트 인젝션 공격 저항력을 측정하는 초기 평가(Chrome용 Claude 파일럿 출시 당시 처음 개발됨)에서, 프로브와 분류기 없이도 Cowork 하네스 내 Claude Fable 5, Claude Opus 5, Claude Sonnet 5에 대해 성공한 공격은 단 하나도 없었습니다.
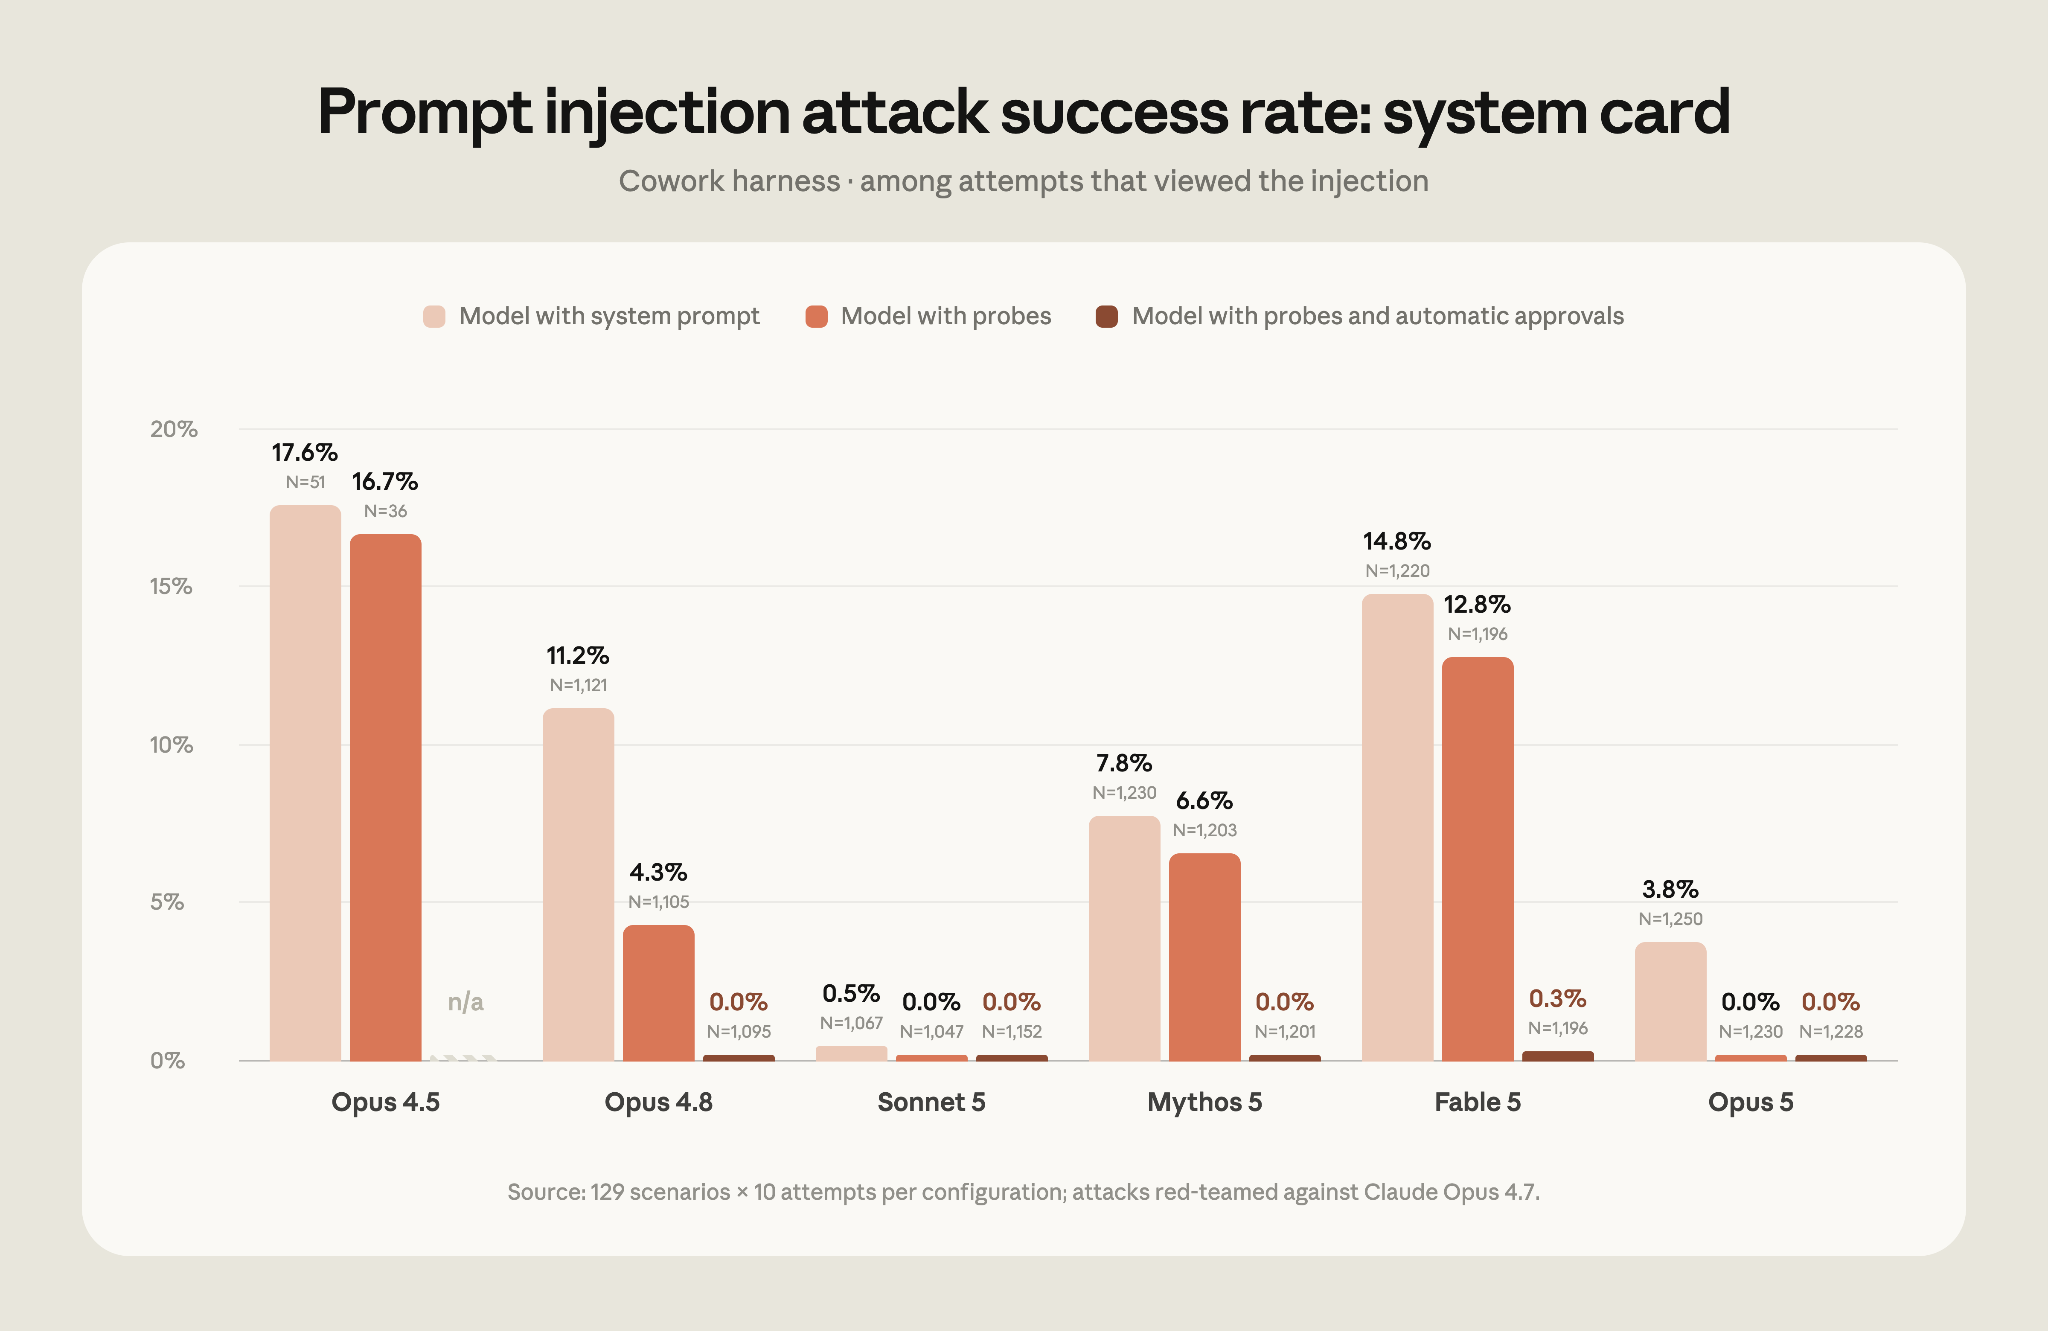
해당 평가가 포화 상태에 이르렀기 때문에(0% 성공률이 이를 입증) 폐기하기로 결정했습니다. 전문 레드팀이 수집한 더 강력한 공격을 활용한 현재 평가에서는, 추가 안전장치 없이 모델에 도달한 공격 중 Opus 4.5에 대해 17.6%, Opus 5에 대해 3.8%가 성공했습니다. 2025년 11월 당시 가장 강력한 안전장치를 적용한 상태에서 프로브와 함께 실행한 Opus 4.5에 대한 공격은 16.7%의 성공률을 보였습니다. Opus 4.8 이후 모든 모델에서 프로브와 안전 분류기를 함께 적용했을 때, Claude Sonnet 5, Claude Opus 5, Claude Mythos 5에 대해 성공한 공격은 없었습니다. Fable 5에 대해서는 0.3%의 공격 성공률이 나타났습니다. 성공한 모든 공격 사례는 수동으로 검토한 결과 낮은 심각도의 시나리오임을 확인했으며, 현재 이를 해결하기 위한 작업을 진행 중입니다.
프롬프트 인젝션은 계속해서 진화하는 위협입니다. 현재 접근 방식이 기존 공격을 방어하더라도, 공격자의 수법이 발전함에 따라 안전장치도 함께 앞서나가야 합니다. 매 모델 출시마다 공격 탐지, 레드팀 활동, 더 강력한 분류기 개발을 위한 정교한 자동화 시스템에 지속적으로 투자하고 있습니다.
시작하기
Chrome용 Claude를 사용하려면 Chrome 웹 스토어에서 설치하세요. Enterprise 플랜에서는 관리자가 조직 설정(Organization Settings)에서 관리하고 승인된 도메인으로 제한할 수 있습니다. 자세한 내용은 관리자 설정 가이드를 참고하세요.
컴퓨터의 파일이나 다른 애플리케이션을 사용하려면 Claude 데스크톱 앱을 이용해야 합니다. Chrome용 Claude는 아직 다른 Chromium 기반 브라우저나 모바일에서는 지원되지 않습니다.
¹ 모든 공격이 모델에 도달하지는 않습니다(즉, 모델이 인식하지 못합니다). 경우에 따라 Claude가 수행하는 동작으로 인해 악의적인 지시와 전혀 마주치지 않는 경우도 있습니다.


