Anthropic제품 블로그Product announcements
Workload Identity Federation으로 Claude 플랫폼 보안 접근 관리하기
WIF(Workload Identity Federation)는 정적 API 키를 요청 시점에 발급되는 단기 유효 자격 증명으로 대체합니다. OIDC 규격을 준수하는 모든 아이덴티티 공급자와 호환되며, Claude API의 전체 엔드포인트를 지원합니다.
WIF(Workload Identity Federation)가 Claude 플랫폼에서 정식 출시되었습니다. WIF는 OIDC 규격을 준수하는 모든 아이덴티티 공급자와 호환되며, 자사 SDK 및 Claude Code를 통한 접근을 포함해 Claude API의 전체 엔드포인트를 지원합니다.
워크로드에는 WIF를, 대화형 세션에는 ant auth login을 활용하면, Claude 플랫폼으로 개발하는 과정에서 정적 API 키를 직접 다룰 필요가 없습니다.
Workload Identity Federation 작동 원리
WIF는 정적 API 키를 요청 시점에 발급되는 단기 유효 자격 증명으로 대체합니다. GitHub Actions를 사용하는 소규모 스타트업이든, 세밀한 자격 증명 정책을 운영하는 대기업이든, 기존 스택에서 인증하는 방식 그대로 Claude 플랫폼에도 동일하게 인증할 수 있습니다.
WIF를 사용하면 Anthropic의 정적 자격 증명을 생성하거나 교체하거나 유출할 일이 없습니다. 워크로드는 이미 보유한 아이덴티티로 인증합니다. AWS IAM 역할, GCP 또는 Kubernetes 서비스 계정, Azure 관리 ID, GitHub Actions 토큰, Okta 등 OIDC 규격을 준수하는 공급자라면 모두 활용 가능합니다.
또한 Claude 플랫폼에 서비스 계정 기능을 새롭게 도입합니다. 이를 통해 각 워크로드는 공유 API 키 대신 고유한 아이덴티티, 역할, 감사 이력을 가질 수 있습니다. 동작 방식은 다음과 같습니다. 먼저 페더레이션 규칙이 외부 아이덴티티를 서비스 계정에 연결합니다. 이후 워크로드가 접근을 요청하면, Claude 플랫폼은 서명된 OIDC 토큰을 검증하고 해당 클레임을 페더레이션 규칙과 대조한 뒤, 서비스 계정의 역할 범위로 제한된 단기 유효 액세스 토큰을 발급합니다. 모든 교환 및 요청은 감사 로그에 해당 서비스 계정으로 기록됩니다.
몇 분 만에 첫 번째 워크로드 설정하기
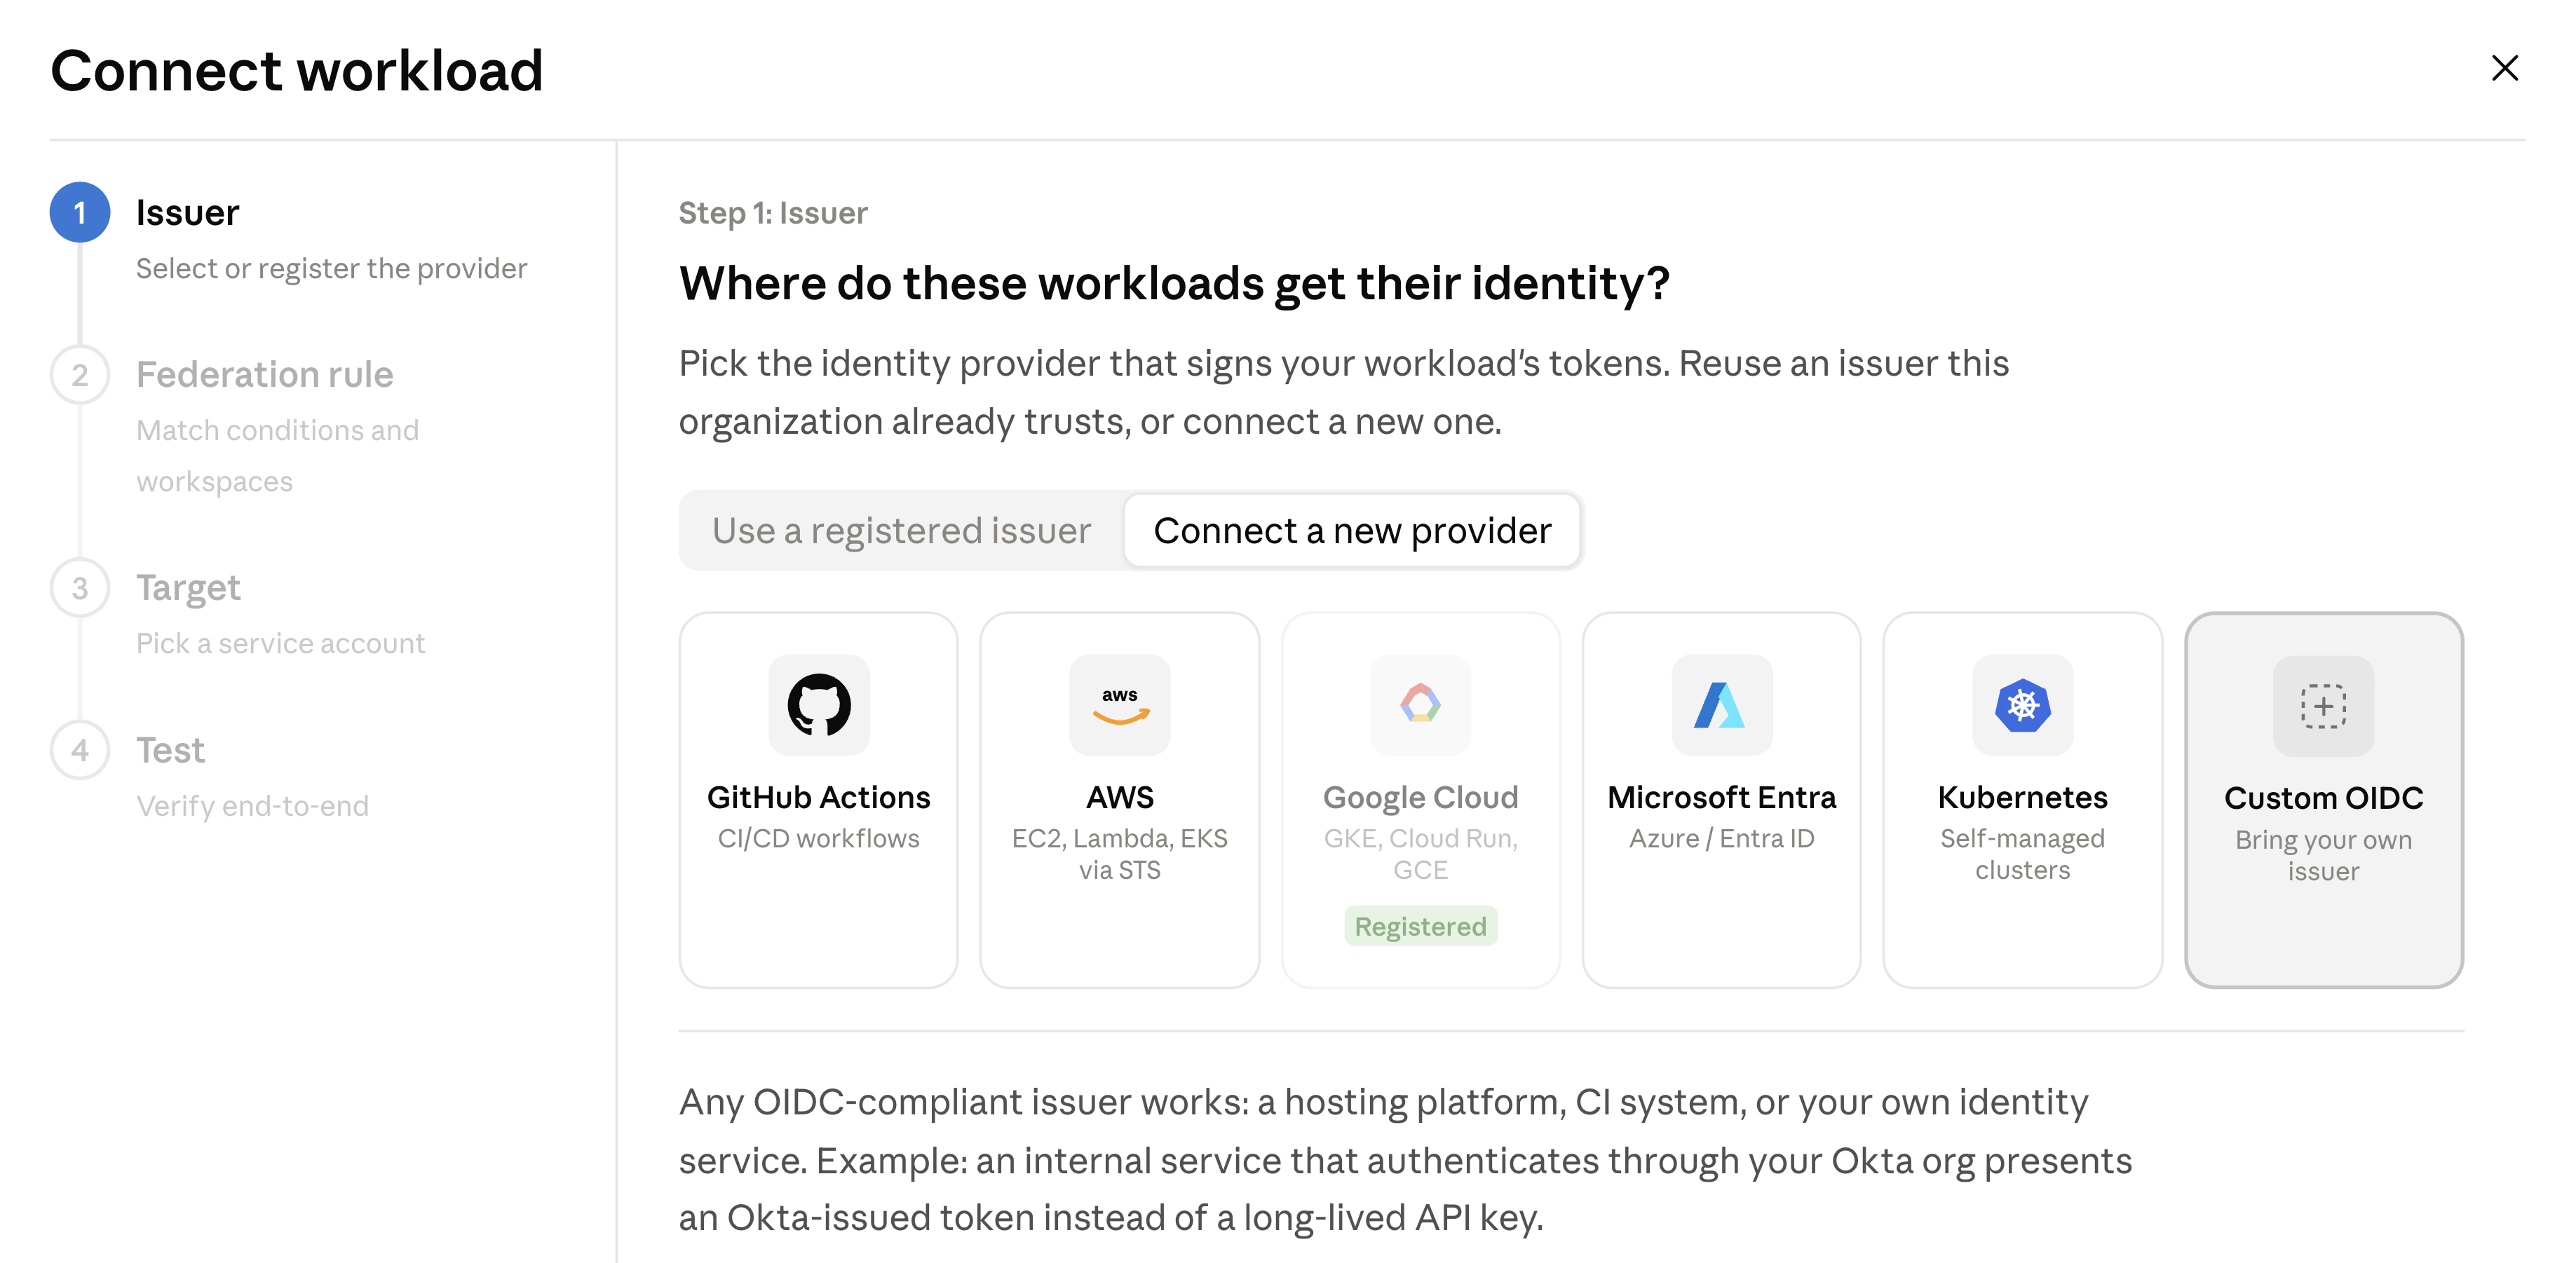
Claude Console에는 워크로드 아이덴티티를 설정할 수 있는 단계별 안내 흐름이 마련되어 있습니다. 각 단계를 자동으로 검증하며, 마지막에는 워크로드 인증 여부를 확인하는 테스트 명령어로 마무리됩니다.
정적 키 없이 조직 전체 운영하기
WIF는 조직 관리를 위한 Admin API와도 호환됩니다. 페더레이션 규칙은 세분화된 범위(scope)를 통해 최소 권한 접근 원칙에 맞게 구성할 수 있습니다.
대규모로 운영하는 조직을 위해 페더레이션 설정을 완전히 프로그래밍 방식으로 처리할 수도 있습니다. 새로 추가된 Admin API 엔드포인트를 통해 발급자(issuer), 서비스 계정, 페더레이션 규칙을 생성하고 업데이트할 수 있습니다.
시작하기
API 키는 WIF와 함께 사용할 수 있어, 워크로드를 하나씩 순차적으로 마이그레이션할 수 있습니다. 각 아이덴티티 공급자별 설정 가이드를 참고하거나, Claude Console에서 첫 번째 워크로드를 바로 연결해 보세요.


